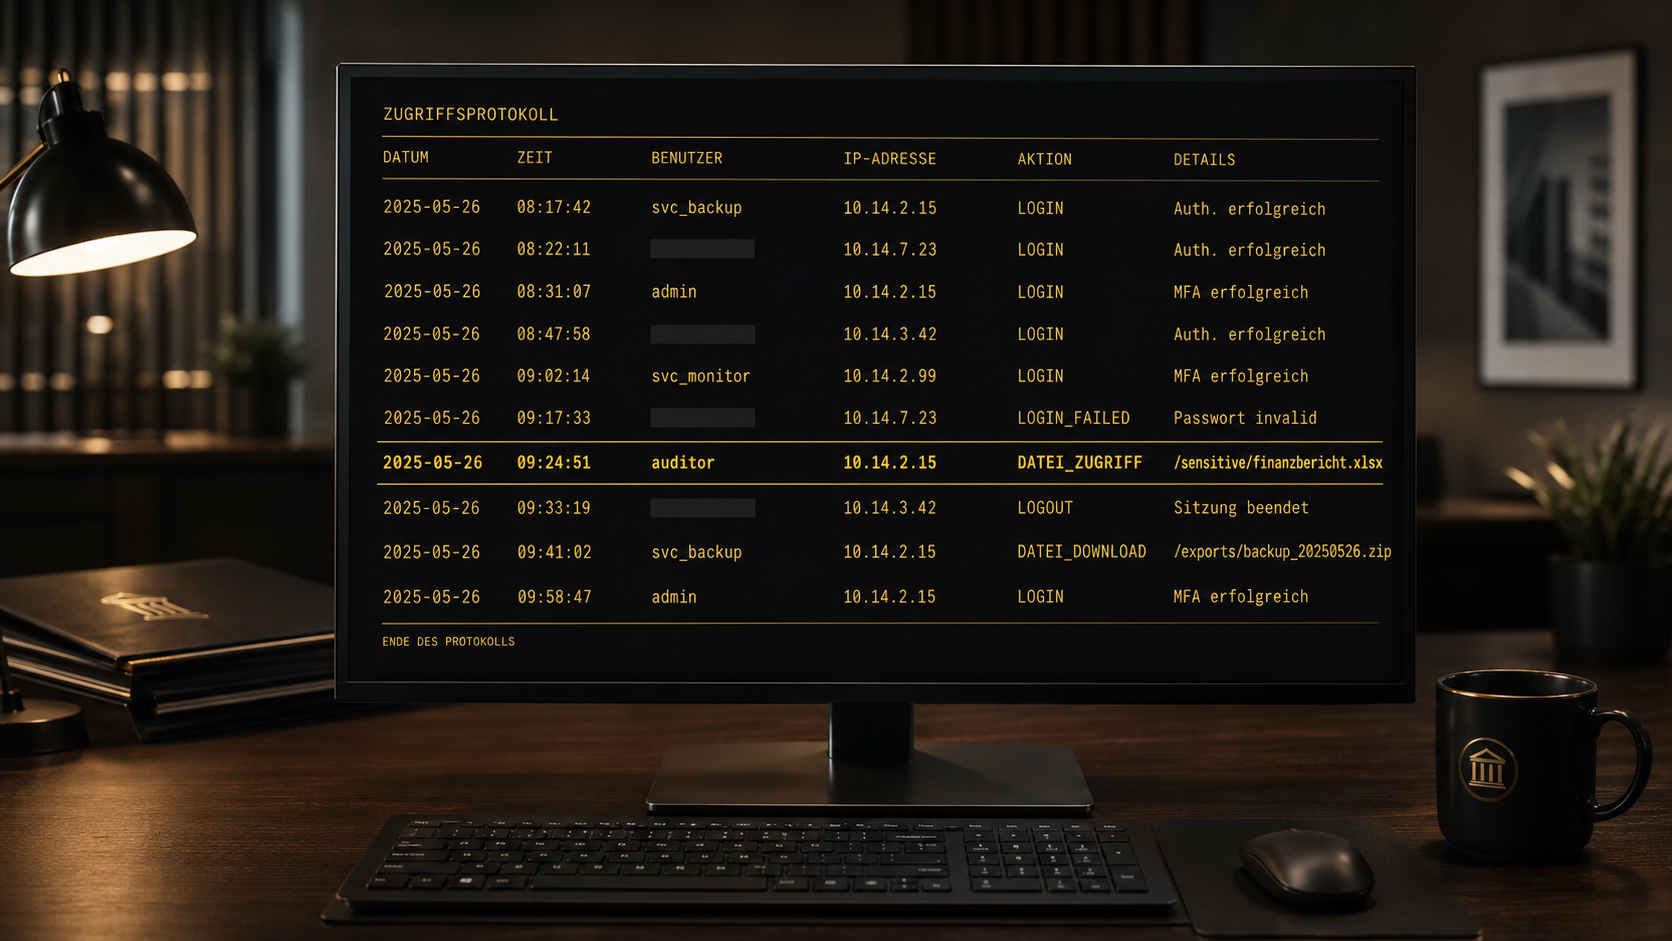
Ein Bankkunde wollte wissen, welche Mitarbeitenden in den letzten Jahren auf sein Konto zugegriffen haben. Die Bank verlangte zuerst einen „belastbaren Verdacht“ mit Namen und Zeitraum. Die saarländische Datenschutzaufsicht sah das anders. Der Fall aus dem aktuellen 34. Tätigkeitsbericht 2025 zeigt: Auch Sie als Verantwortlicher können durch Ihr eigenes Zugriffsprotokoll auskunftspflichtig werden. Und das betrifft nicht nur Banken.
Ein Kunde, ein Konto, ein Verdacht
Ein Bankkunde beantragte Auskunft nach Art. 15 DSGVO. Nicht nur allgemein, welche Daten zu seiner Person gespeichert sind. Er wollte konkret wissen, welche Mitarbeitenden der Bank in den letzten Jahren auf sein Konto zugegriffen hatten. Sein Verdacht: unberechtigte Zugriffe.
Die Bank stellte eine Gegenforderung. Auskunft nur, wenn der Kunde Namen und Zeitraum des angeblich unrechtmäßigen Zugriffs konkret benennen könne. Der Kunde blieb dabei: Sein Auskunftsanspruch umfasse auch die Protokolldaten, aus denen die Kontozugriffe hervorgehen. Er beschwerte sich, als die Bank ohne Namensnennung keine Auskunft geben wollte.
Das Unabhängige Datenschutzzentrum Saarland hat den Fall in seinem 34. Tätigkeitsbericht 2025 entschieden (Kapitel 4.1, Abschnitt „Auskunft über Zugriffe durch Mitarbeitende“). Und der Bank widersprochen.
Mitarbeitende sind normalerweise kein „Empfänger“
Der zentrale Anknüpfungspunkt: Art. 15 Abs. 1 lit. c DSGVO, das Recht auf Auskunft über die Empfänger, gegenüber denen personenbezogene Daten offengelegt wurden. Die Aufsicht stellt klar, gestützt auf ein EuGH-Urteil zum Empfängerbegriff: Mitarbeitende einer verantwortlichen Stelle sind in der Regel kein „Empfänger“ im Sinne des Art. 4 Nr. 9 DSGVO. Vorausgesetzt, sie verarbeiten die Daten unter Aufsicht und nach Weisung. Der ganz normale, weisungsgemäße Blick einer Bank-Mitarbeiterin auf ein Kundenkonto begründet also für sich genommen noch keinen Anspruch, ihre Identität zu erfahren.
Die Ausnahme: Sobald ein Mitarbeitender in einem sogenannten Mitarbeiterexzess handelt, also rechtswidrig oder außerhalb der internen Regularien auf Kundendaten zugreift, kann Auskunft über die konkrete Identität geschuldet sein. Und erfährt der Verantwortliche davon, ist er ohnehin nach Art. 33 DSGVO meldepflichtig.
Muss der Kunde seinen Verdacht belegen?
Das ist der Kernpunkt des Falls. Die Bank wollte Namen und Zeitraum, bevor sie überhaupt weitere Auskunft erteilt. Die Aufsicht hat das zurückgewiesen: Diese Informationen liegen dem Betroffenen in aller Regel gar nicht vor. Er kann sie schlicht nicht liefern. Es reicht, dass er Umstände darlegt, die einen weisungswidrigen Zugriff denkbar erscheinen lassen. Ab da dreht sich die Pflicht um. Jetzt muss der Verantwortliche intern aufklären, ob ein Mitarbeiterexzess vorlag.
Protokolldaten sind personenbezogene Daten. Auch wenn sie Zugriffe protokollieren
Der zweite Baustein betrifft die Kopie nach Art. 15 Abs. 3 DSGVO. Der Begriff des personenbezogenen Datums (Art. 4 Nr. 1 DSGVO) ist weit gefasst. Deshalb sind auch technische Zugriffsprotokolle, die festhalten, wer wann auf ein Kundenkonto zugegriffen hat, personenbezogene Daten des Kontoinhabers. Nicht nur der protokollierten Mitarbeitenden. Sie unterliegen also grundsätzlich dem Kopieanspruch.
Art. 15 Abs. 4 DSGVO erlaubt zwar, Mitarbeiternamen in den Protokollen zu schwärzen, wenn das zum Schutz der protokollierten Personen nötig ist. Aber nur nach echter Einzelfall-Abwägung, nicht pauschal. Die Aufsicht liefert ein griffiges Kriterium: Wer im Mitarbeiterexzess gehandelt hat, muss ohnehin namentlich benannt werden (Art. 15 Abs. 1 lit. c DSGVO) und hat dann auch kein schutzwürdiges Interesse mehr, geschwärzt zu werden. Wer dagegen ganz normal im Kundenkontakt tätig war und weisungsgemäß zugegriffen hat, hat ein stärkeres Schutzinteresse an der Schwärzung.
Zur Einordnung: Das Verfahren war laut Bericht zum Ende des Berichtszeitraums noch nicht abgeschlossen. Es handelt sich um eine aufsichtsbehördliche Rechtsauffassung (Hinweis nach Art. 58 Abs. 1 lit. d DSGVO), nicht um eine rechtskräftige gerichtliche Entscheidung.
Was heißt das für Sie?
Annahme, über die reine Berichtslage hinaus: Der Fall betrifft konkret die Kreditwirtschaft. Aber die Wertung dahinter, Mitarbeitende sind nur bei Exzess namentlich auskunftspflichtig, Zugriffsprotokolle sind kopiepflichtige Daten des Betroffenen, ist branchenneutral formuliert. Sie dürfte grundsätzlich auf jeden Verantwortlichen mit Nutzer-, Kunden- oder Patientenkonten und internem Zugriffslog übertragbar sein: Arztpraxis-Software, CRM-Systeme, Kundenportale. Eine höchstrichterliche Bestätigung für diese Übertragung gibt es nicht. Es bleibt eine aufsichtsbehördliche Einzelfallentscheidung, keine Leitentscheidung eines obersten Gerichts.
Wenn Sie eine Kundendatenbank, ein Praxisverwaltungssystem oder ein CRM betreiben, ergeben sich daraus zwei Prüfpunkte:
- Können Sie im Ernstfall überhaupt nachweisen, wer wann auf einen bestimmten Kundendatensatz zugegriffen hat? Ohne Zugriffsprotokollierung auf Datensatz-Ebene können Sie weder einen Mitarbeiterexzess ausschließen noch eine Auskunftsanfrage rechtssicher beantworten.
- Haben Sie einen Prozess, um einen „denkbar erscheinenden“ Verdacht intern aufzuklären? Statt vom Betroffenen einen belegten Verdacht mit Namen zu verlangen. Genau das hat die Aufsicht der Bank hier untersagt.
Fazit
Art. 15 DSGVO reicht weiter, als viele denken. Er endet nicht bei der Frage, welche Daten Sie über jemanden speichern. Er erstreckt sich unter Umständen auch darauf, wer aus Ihrem eigenen Haus wann auf diese Daten zugegriffen hat. Wer kein sauberes Zugriffsprotokoll führt und keinen internen Aufklärungsprozess für Verdachtsfälle hat, landet schnell in genau der Situation wie die Bank hier: eine aufsichtsbehördliche Beanstandung, weil man dem Betroffenen zu viel abverlangt hat.
Quellen
- Primärquelle: Unabhängiges Datenschutzzentrum Saarland — 34. Tätigkeitsbericht Datenschutz 2025 (Landtagsdrucksache 17/1987, vorgelegt am 18.03.2026), Kapitel 4.1 „Das Auskunftsrecht in der Kreditwirtschaft“, Abschnitt „Auskunft über Zugriffe durch Mitarbeitende“ (S. 52–55). Zum PDF des Berichts
- Art. 15 DSGVO (Auskunftsrecht der betroffenen Person) — Volltext: dsgvo-gesetz.de/art-15-dsgvo
- Art. 4 Nr. 9 DSGVO (Empfänger-Definition) — Volltext: dsgvo-gesetz.de/art-4-dsgvo
- Im Bericht zitiert (zur Einordnung): EuGH, Urteil vom 22.06.2023, C-579/21 (Empfängerbegriff); EuGH, Urteil vom 12.01.2023, C-154/21 (Zweck des Auskunftsrechts).
Dieser Beitrag ist eine an die Allgemeinheit gerichtete Darstellung von Rechtsfragen und keine Rechtsdienstleistung (§ 2 Abs. 1 und Abs. 3 Nr. 5 RDG). Er prüft keinen Einzelfall und ersetzt keine anwaltliche Beratung. Maßgeblich ist allein der Gesetzestext in seiner geltenden Fassung; Stand: 06.07.2026.