969 Beschwerden und Eingaben gingen 2024 beim Landesbeauftragten für Datenschutz und Informationsfreiheit Mecklenburg-Vorpommern (LfDI MV) ein, ein Anstieg gegenüber 898 im Vorjahr. Am 3. Februar 2026 legte Sebastian Schmidt seinen 20. Tätigkeitsbericht vor und betonte vor allem den Rückgang der Datenpannenmeldungen nach Art. 33 DSGVO (von 401 auf 290) sowie die gestiegene Zahl an Beschwerden zur Videoüberwachung. Die drei einprägsamsten Einzelfälle des Berichts liegen jedoch abseits dieser Schwerpunkte: ein Krankenhaus, das über 100 Patientenakten in einem kaputten Aktenschrank auf einer frei zugänglichen Baustelle vergaß, ein Polizist, der dienstliche Datenbanken für politisch motivierte Einschüchterung missbrauchte, und ein gemeinnütziger Verein, der als erster seiner Art eine förmliche Verwarnung kassierte.
Der Aktenschrank auf der Baustelle
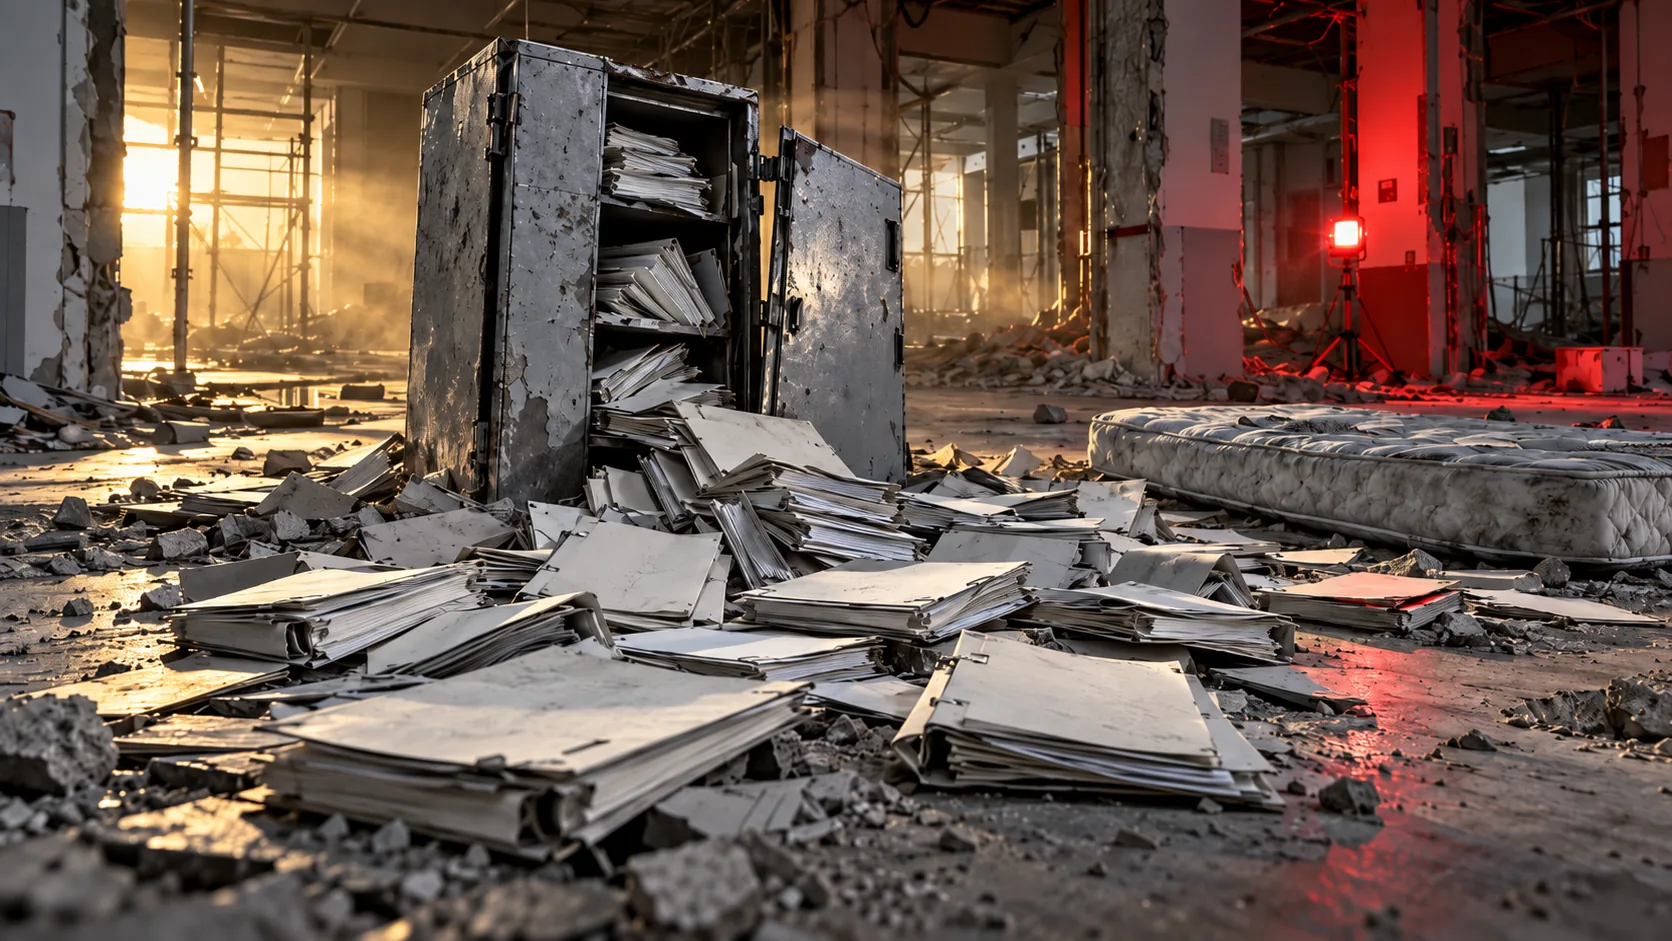
Eine anonyme Beschwerde brachte den LfDI MV auf die Spur: In einem frei zugänglichen Baustellenbereich eines Krankenhauses solle ein unverschlossener Schrank mit Patientenakten stehen. Die Behörde beschreibt, was ihre Kontrolleure vor Ort, begleitet von einer Beschäftigten des Krankenhauses, vorfanden: „Wir konnten unbehelligt ein älteres und offenes Gemäuer betreten und fanden in der zweiten Etage auf einer Baustelle tatsächlich einen in die Jahre gekommenen, defekten Aktenschrank mit über 100 Patientenakten. Daneben lag eine Matratze, die sehr wahrscheinlich keinem Beschäftigten des Krankenhauses, sondern unbefugten Dritten in eher jüngerer Vergangenheit als Schlafplatz gedient haben dürfte.“ Eine kursorische Durchsicht der Akten, mit Zustimmung des Krankenhauses, ergab zudem, dass „nicht nur der Schrank, sondern auch die Fälle in den Akten recht alt waren und längst hätten vernichtet sein müssen“.
Das Krankenhaus reagierte nach Angaben des Berichts sofort: Die Akten wurden geborgen, gesichtet und vernichtet, zudem sicherte die Einrichtung eine Verbesserung der Prozesse zu. Die Behörde zieht daraus trotzdem eine klare Konsequenz: „Gleichwohl ist nach der DS-GVO in solchen Fällen der Erlass eines Bußgeldes die Regel. Durch die Vor-Ort-Kontrolle wurden aber die besonderen Gegebenheiten und Herausforderungen, vor denen das Krankenhaus stand, sowie vor allem auch dessen sofortige Kooperationsbereitschaft sichtbar. Diese Umstände flossen unmittelbar in die Bemessung des Bußgeldes ein und führten deutlich zu dessen Reduzierung.“
Klartext für Geschäftsführer: Der entscheidende Satz in diesem Fall ist nicht der über den Aktenschrank, sondern der über das Bußgeld, es fiel trotz sofortiger Kooperation, nicht wegen ihrer Abwesenheit. Die Behörde macht deutlich, dass Kooperation die Höhe mildert, die Verhängung aber nicht verhindert. Für jedes Unternehmen mit physischen Akten (Personalakten, Kundendaten, Patientendaten, Verträge) heißt das: Löschfristen sind keine Kür, sondern eine Bußgeld-Vermeidung. Wer Papierakten auslagert, sei es bei einer Renovierung, einem Umzug oder einer Zwischenlagerung während eines Umbaus, muss denselben Sicherheitsstandard einhalten wie am regulären Standort. Eine Baustelle ist kein rechtsfreier Zwischenzustand.
Klartext für Techniker: Dieser Fall betrifft physische, nicht digitale Sicherheit, ein Erinnerungsposten, der in reinen IT-Sicherheitskonzepten oft fehlt. Die zwei technischen Lehren: Erstens, Löschkonzepte (Art. 5 Abs. 1 lit. e DSGVO, Speicherbegrenzung, eigene rechtliche Einordnung, kein Behördenzitat) müssen auch für Papierakten dokumentierte Fristen und Vernichtungsnachweise vorsehen, nicht nur für Datenbanken. Zweitens: Bei jeder Standortverlagerung von Akten (Umzug, Umbau, Zwischenlagerung) braucht es eine geprüfte Übergabe- und Verwahrungskette, wer verantwortet den Schrank, wer hat Zugriff, wann wird er kontrolliert. Der Fund einer Matratze neben dem Schrank deutet darauf hin, dass unbefugte Dritte über einen längeren Zeitraum ungehinderten Zugang zum Gebäudeteil hatten, das ist kein reines Datenschutzproblem, sondern zugleich eine Zutrittskontroll-Lücke nach Art. 32 DSGVO.
Der Polizist mit der besonderen Nähe zu einer politischen Partei
Deutlich politischer ist ein zweiter, im Bericht unter Ziffer 11.2 kurz eingeordneter Fall, der sich in einer eigenen Pressemitteilung vom 5. September 2024 ausführlicher nachvollziehen lässt. Der Bericht beschreibt das Muster so: „Rechtskräftig werden angefochtene Bußgelder aber häufig nur dann, wenn uns der Nachweis gelingt, dass die oder der Betroffene die Daten auch tatsächlich weiterverwendet hat. Geschehen ist dies beispielsweise im Fall eines Polizisten, der eine besondere Nähe zu einer politischen Partei aufwies und politisch anders Denkende auf Facebook mit seinem widerrechtlich erlangten Spezialwissen über diese Personen unter Druck gesetzt hat.“
Die zugehörige Pressemitteilung liefert den vollen Sachverhalt: Ein Polizist aus Mecklenburg-Vorpommern soll „aus polizeilichen Systemen Daten politisch Andersdenkender abgefragt und an Rechtsextreme weitergegeben haben“. Strafrechtlich blieb das folgenlos, „die Generalstaatsanwaltschaft sah es als nicht nachweisbar an, dass tatsächlich Daten weitergegeben worden sind“, und im Januar 2023 scheiterten die betroffenen Personen selbst vor dem Bundesverfassungsgericht mit dem Versuch, eine strafrechtliche Verfolgung zu erzwingen. Der LfDI MV nahm daraufhin das ruhende Ordnungswidrigkeitsverfahren wieder auf: „Der rechtswidrige Abruf personenbezogener Daten stellt regelmäßig keine Straftat jedoch eine Ordnungswidrigkeit dar, für deren Verfolgung der LfDI MV zuständig ist.“ Der zunächst eingelegte Einspruch gegen den Bußgeldbescheid wurde in der Verhandlung vor dem Amtsgericht Schwerin zurückgenommen, der Bescheid ist seither rechtskräftig.
Sebastian Schmidt kommentierte den Fall deutlich: „Der Staat verarbeitet sensible Daten seiner Bürgerinnen und Bürger. […] Im Gegenzug muss jedoch alles dafür unternommen werden, dass diese Daten auch sicher und vor illegalen Zugriffen geschützt sind. Es darf kein Zweifel daran bestehen, dass der Staat auch sanktioniert, wenn Beschäftigte im öffentlichen Dienst ihnen zu dienstlichen Zwecken zur Verfügung stehende Datenbanken nutzen, um andere auszuspionieren.“ Und weiter: „Wer nunmehr ohne dienstlichen Anlass Datenabrufe tätigt, muss mit einem Bußgeld rechnen.“
Klartext für Geschäftsführer: Auch wenn dieser Fall im öffentlichen Dienst spielt, gilt dasselbe Prinzip in jedem Unternehmen mit sensiblen internen Datenbanken (Personalakten, Kundendaten, Gesundheitsdaten): Ein fehlgeschlagenes Strafverfahren beendet nicht automatisch das datenschutzrechtliche Verfahren, beide laufen unabhängig voneinander, mit unterschiedlichen Beweismaßstäben. Der Bericht nennt dafür an anderer Stelle (Einleitung zu Ziffer 11.2) den gesetzlichen Rahmen: Für unbefugte Datenabfragen durch Beschäftigte sieht das Datenschutzgesetz M-V (DSG M-V) ebenso wie das Landeskrankenhausgesetz M-V (LKHG M-V) eigene Bußgeldtatbestände mit einem Bußgeldrahmen von bis zu 50.000 Euro vor. Das ist die gesetzliche Obergrenze, kein in diesem Fall verhängter Betrag, aber ein Signal dafür, in welcher Größenordnung sich Verstöße durch einzelne Beschäftigte bewegen können.
Klartext für Techniker: Der Bericht beschreibt an anderer Stelle im selben Abschnitt, wie Zugriffe in der Praxis unautorisiert erfolgen, nicht durch technisches Hacking, sondern durch schlichte Nachlässigkeit: weitergegebene Passwörter, umgangene Bildschirmsperren, unterlassenes Abmelden beim Verlassen des Arbeitsplatzes. Der entscheidende Beweis-Hebel im Polizisten-Fall war laut Pressemitteilung nicht der Abruf selbst, sondern die nachweisbare Weiterverwendung der Daten über Social-Media-Kanäle, Protokolldaten allein reichen der Behörde offenbar oft nicht für ein rechtskräftiges Bußgeld, wenn Beschuldigte (wie im Bericht beschrieben) Zugriff auf ein geteiltes Passwort behaupten. Der Bericht empfiehlt ausdrücklich, „die internen Authentifizierungsprozesse zu überprüfen“ und verschiedene, stärkere Authentifizierungsmöglichkeiten einzusetzen, „um eine eindeutige Zuordnung der abrufenden Person“ zu ermöglichen, eine wörtliche Empfehlung zur Zwei-Faktor-Authentifizierung enthält der Bericht nicht. Wer Zugriffsprotokolle als Beweismittel nutzbar halten will, sollte diese Empfehlung als das lesen, was sie ist: ein Auftrag zur eindeutigen Personenzuordnung beim Login, für den 2FA die naheliegende eigene Konkretisierung ist, keine Bericht-Vorgabe.
Der Verein mit der ersten Verwarnung seiner Art
Der dritte Fall ist kleiner im Ausmaß, aber bemerkenswert, weil er laut Bericht ein Novum ist. Ein gemeinnütziger Verein soll Personaldaten einer ehemaligen Minijobberin an die Rechtsanwältin ihres leiblichen Vaters weitergegeben haben, die in einem familiengerichtlichen Sorgerechtsstreit aus dem Personalfragebogen der Frau zitierte. Der Bericht schildert den Weg zur Aufklärung ausführlich: Der Verein habe zunächst „jede Verantwortung von sich“ gewiesen, bis ihn der LfDI MV mit Auszügen aus den Gerichtsakten konfrontierte. Die vom Verein daraufhin präsentierte Verteidigung, die neue Ehefrau des leiblichen Vaters habe bei einem Vereinsbesuch „unter dem Vorwand, zur Toilette zu gehen, die Personalunterlagen der Beschwerdeführerin offen einsehbar herumliegen sehen und unbemerkt kopiert“, hielt die Behörde für unglaubwürdig, unter anderem weil Vater und neue Partnerin „in einem anderen Teil Deutschlands“ lebten.
Die rechtliche Bewertung bleibt davon aber unberührt: „Selbst wenn jedoch davon ausgegangen wird, dass die Schilderung des Beschwerdegegners zutrifft, muss der Verein die datenschutzrechtlichen Anforderungen erfüllen. Z. B. muss auch der Verein angemessene technische und organisatorische Maßnahmen zum Schutz von Beschäftigtendaten gemäß Art. 32 DS-GVO ergreifen. Bei der Offenlegung des Personalfragebogens ehemaliger Beschäftigter mit der Möglichkeit zur Einsicht und Erstellung einer Kopie auf dem Weg zur Toilette kann von solchen Schutzmaßnahmen jedoch keine Rede sein.“ Das Ergebnis: „Unter Berücksichtigung der Umstände des Vereins und der Schäden, die durch die unrechtmäßige Offenlegung der Beschäftigtendaten entstanden sind, hat der LfDI MV erstmals eine Verwarnung gegen einen Verein erlassen. Von einem Bußgeldverfahren wurde vorliegend abgesehen. Das Klageverfahren des Vereins gegen den LfDI MV ist noch anhängig.“
Klartext für Geschäftsführer: Dieser Fall zeigt eine Stufe unterhalb des Bußgelds, die in der öffentlichen Wahrnehmung oft übergangen wird: die förmliche Verwarnung nach Art. 58 Abs. 2 DSGVO (eigene Einordnung, der Bericht nennt an dieser Stelle keine konkrete Absatz-/Buchstaben-Norm für die Verwarnung selbst, nur Art. 32 DS-GVO als verletzte Pflicht). Sie ist kein Bußgeld, aber ein rechtsverbindlicher aufsichtsbehördlicher Verwaltungsakt, der anfechtbar und, wie hier, auch tatsächlich beklagt werden kann. Für Vereine, Stiftungen und andere Non-Profit-Organisationen ist die Botschaft eindeutig: Die DSGVO unterscheidet nicht zwischen gemeinnützig und gewinnorientiert. Ein offen zugänglicher Aktenordner mit Personaldaten ehemaliger Beschäftigter ist ebenso ein Verstoß in einem Sportverein wie in einem Konzern.
Was der Bericht nicht ausdrücklich sagt, aber naheliegt
Weder im Krankenhaus-Fall noch im Polizisten-Fall benennt der Bericht die einschlägige DSGVO-Bußgeldnorm ausdrücklich, die folgende Einordnung ist daher eigene rechtliche Kontextualisierung, kein Behördenzitat: Für Verstöße gegen die Sicherheit der Verarbeitung (Art. 32 DSGVO, hier: der ungesicherte Aktenschrank) sowie gegen die Grundsätze der Speicherbegrenzung (Art. 5 Abs. 1 lit. e DSGVO, hier: längst zu vernichtende Akten) ist die einschlägige Bußgeldnorm regelmäßig Art. 83 Abs. 4 lit. a DSGVO (bis zu 10 Millionen Euro oder 2 % des weltweiten Jahresumsatzes). Für den Polizisten-Fall verweist der Bericht selbst auf die spezielleren, landesrechtlichen Bußgeldtatbestände aus DSG M-V und LKHG M-V mit der genannten Obergrenze von 50.000 Euro, dieser Rahmen gilt speziell für unbefugte Datenabfragen durch Beschäftigte des öffentlichen Dienstes und ist enger gefasst als die allgemeine DSGVO-Bußgeldnorm.
Was für die Praxis zählt
Alle drei Fälle, der Aktenschrank auf der Baustelle, der Polizist mit politischer Agenda, der Verein mit der ersten Verwarnung seiner Art, haben eines gemeinsam: Keiner beruht auf einer komplexen technischen Schwachstelle. Der Krankenhaus-Fall ist eine physische Aufbewahrungslücke, der Polizisten-Fall ein Autorisierungs- und Protokollierungsproblem, der Vereins-Fall eine schlicht fehlende Zugriffskontrolle auf Personalunterlagen. Der Bericht selbst zieht daraus keine zusammenfassende Statistik, anders als der Bremer Jahresbericht (Teil 3 dieser Serie) verzichtet der 20. Tätigkeitsbericht MV auf eine Jahresgesamtzahl aller Bußgeldbescheide und -summen. Die wiederkehrende Linie in den drei Einzelfällen ist stattdessen eine praktische: Kooperation mit der Behörde mildert die Sanktion, verhindert sie aber nicht, und wo aufsichtsrechtliche Schritte angefochten werden (wie im Vereinsfall), bleibt der Ausgang offen.
Dies ist der vierte und vorerst letzte Beitrag der Vertiefungs-Serie zu weiteren Landes-Tätigkeitsberichten 2025/2026 nach dem Muster der bereits erschienenen BlnBDI-Serie (Teil 1: LDI NRW, Personalvermittlung, über 35.000 Euro Bußgeld; Teil 2: SDTB Sachsen, 72 Kameras in einer Flüchtlingsunterkunft ohne Rechtsgrundlage; Teil 3: LfDI Bremen, GPS-Tracking-Serie gegen eine Ex-Partnerin). Damit sind alle vier ursprünglich angedachten Länder (NRW, Sachsen, Bremen, Mecklenburg-Vorpommern) mit je einem belastbaren, primärquellen- geprüften Einzelfall abgedeckt.
Dieser Beitrag ist eine an die Allgemeinheit gerichtete Darstellung von Rechtsfragen und keine Rechtsdienstleistung (§ 2 Abs. 1 und Abs. 3 Nr. 5 RDG). Er prüft keinen Einzelfall und ersetzt keine anwaltliche Beratung. Maßgeblich ist allein der Gesetzestext in seiner geltenden Fassung; Stand: 20.07.2026.