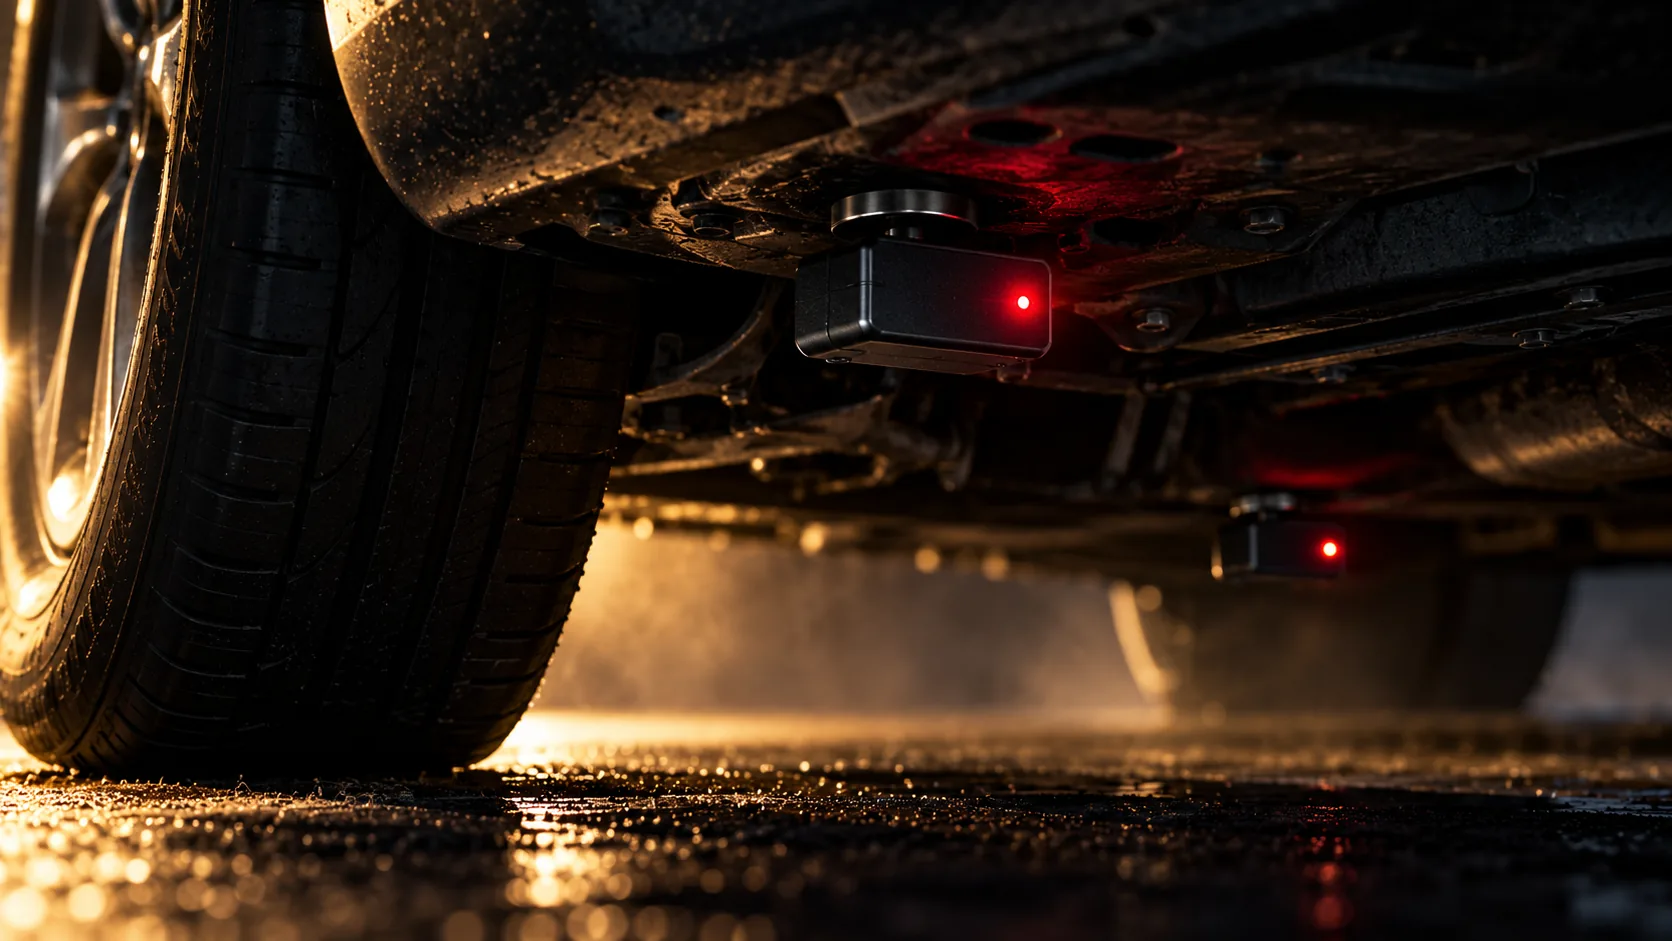
765 Beschwerden gingen 2025 beim Landesbeauftragten für Datenschutz und Informationsfreiheit der Freien Hansestadt Bremen ein, ein Plus von 48 Prozent gegenüber dem Vorjahr. Am 16. März 2026 stellte Dr. Timo Utermark seinen 8. Jahresbericht seit Einführung der Datenschutzgrundverordnung vor und warb dabei vor allem für mehr „Digitale Souveränität“: „Digitale Souveränität gewinnt dafür, personenbezogene Daten effektiv zu schützen, eine immer größere Bedeutung. Die Nutzung von Clouddiensten, bei denen nicht der Verbleib personenbezogener Daten im Anwendungsbereich der Datenschutzgrundverordnung garantiert ist, bleibt ein ernstzunehmendes Problem.“ Der drastischste Einzelfall des Berichts hat mit Cloud-Diensten allerdings nichts zu tun: Ein Mann überwachte seine ehemalige Lebenspartnerin monatelang per heimlich am Auto befestigten GPS-Trackern, die Behörde verhängte gegen ihn deswegen zehn Geldbußen auf einmal.
Zwei Tracker am Auto der Ex-Partnerin
Der Bericht beschreibt den Fall so: „Der Landesbeauftragte für Datenschutz und Informationsfreiheit setzte im Berichtsjahr zehn Geldbußen gegen einen Mann fest, der die Bewegungsaktivitäten seiner ehemaligen Lebenspartnerin mittels GPS-Tracker […] überwachte. Dazu befestigte er heimlich zwei GPS-Tracker an ihrem Auto. Immer wenn das Auto fortbewegt wurde, wurden die Bewegungsaktivitäten aufgezeichnet und konnten später in einem Online-Portal angesehen werden.“ Aus den so entstandenen Bewegungsprotokollen ließen sich laut Bericht „die GPS-Koordinaten, das Datum, die Uhrzeit und die Geschwindigkeit einzelner Bewegungen des Wagens nachvollzogen werden und somit auch Rückschlüsse auf das Privatleben der betroffenen ehemaligen Lebensgefährtin gezogen werden“.
Die Behörde ordnet das rechtlich unmissverständlich ein: „Eine heimliche GPS-Überwachung aufgrund einer privat durchgeführten Beweiserhebung ist grundsätzlich verboten, weil dies einen schwerwiegenden Eingriff in das allgemeine Persönlichkeitsrecht der GPS-überwachten Personen darstellt. Grundrechtsbeeinträchtigende Ermittlungsmaßnahmen dürfen nur unter strengen gesetzlichen Voraussetzungen von den zuständigen Ermittlungsorganen, wie Polizei oder Staatsanwaltschaft, durchgeführt werden.“
Klartext für Geschäftsführer: Dieser Fall betrifft auf den ersten Blick eine rein private Auseinandersetzung, er hat aber eine unternehmerische Kehrseite, die häufig übersehen wird. Wer als Arbeitgeber Fahrzeugortungssysteme in Firmenwagen einsetzt (Flottenmanagement, Diebstahlschutz, Auslastungsplanung), bewegt sich in derselben Kategorie von Datenverarbeitung, die der Bericht hier beschreibt: Standort-, Bewegungs- und Zeitdaten sind grundsätzlich legitimationsbedürftig. Der entscheidende Unterschied zum geschilderten Fall ist die fehlende Heimlichkeit und die fehlende Rechtsgrundlage beim Täter, als Arbeitgeber braucht man beides: eine dokumentierte, verhältnismäßige Rechtsgrundlage und eine transparente Information der betroffenen Mitarbeitenden, bevor ein Ortungssystem aktiviert wird, nicht erst, wenn eine Beschwerde eingeht.
Was der Bericht nicht ausdrücklich sagt, aber naheliegt
Die Pressemeldung und der Berichtsabschnitt selbst verwenden weder den Begriff „Stalking“ noch verweisen sie auf § 238 des Strafgesetzbuchs (Nachstellung), die folgende Einordnung ist daher eigene rechtliche Kontextualisierung, kein Behördenzitat: Heimliches GPS-Tracking einer Ex-Partnerin über einen längeren Zeitraum ist ein klassisches Muster digitaler Nachstellung und kann parallel zu den datenschutzrechtlichen Geldbußen auch strafrechtlich relevant sein. Der Bericht selbst befasst sich ausschließlich mit der datenschutzrechtlichen Seite (Verarbeitung personenbezogener Standort- und Bewegungsdaten ohne Rechtsgrundlage) und trifft keine Aussage dazu, ob es daneben zu einem Strafverfahren kam.
Der zweite Schwerpunkt: Beschäftigte, die ihre Zugriffsrechte missbrauchen
Neben dem GPS-Fall widmet der Bericht einen eigenen Abschnitt (Ziffer 3.3) dem, was er als Dauerthema beschreibt: „Auch im Jahr 2025 […] ahndete der Landesbeauftragte für Datenschutz und Informationsfreiheit mehrere Fälle des unberechtigten Zugriffes auf personenbezogene Daten durch Personen, die aufgrund ihrer beruflichen Stellung Zugang zu diesen Daten hatten. Privatmotivierte unbefugte Abfragen durch Beschäftigte öffentlicher Stellen sind in hohem Maße dazu geeignet, das Vertrauen der Allgemeinheit in den Umgang öffentlicher Stellen mit personenbezogenen Daten zu beeinträchtigen und das Ansehen der öffentlichen Verwaltung empfindlich zu schädigen.“
Konkret verhängte die Behörde drei Geldbußen wegen „des Ausnutzens der Zugriffsberechtigung für den Online-Service zur Einholung von Melderegisterauskünften „OLMERA““. Der gravierendste der drei Fälle: Eine Mitarbeiterin des Gesundheitsamts Bremerhaven „tätigte über einen beträchtlichen Zeitraum von über einem Jahr wiederholt Melderegisterabfragen ohne dienstliche Gründe“, sie fragte Personen aus ihrem familiären und beruflichen Umfeld ab. Der Bericht nennt dabei eine Zahl, die den Umfang des Vorfalls verdeutlicht: „Ferner erhielt sie durch Eingabe der Adresse einer Justizvollzugsanstalt den Zugriff auf personenbezogene Daten von 86 dort gemeldeten Insassen.“ Aufgedeckt wurde der Fall nicht durch die Aufsichtsbehörde selbst, sondern durch den Arbeitgeber: Das Gesundheitsamt Bremerhaven bemerkte den Vorfall und meldete ihn von sich aus.
Die beiden weiteren Fälle sind kleiner, folgen aber demselben Muster: Eine Mitarbeiterin einer Krankenkasse versuchte erfolglos, die neue Anschrift ihres Ex-Ehemanns und dessen neuer Partnerin abzufragen (die Abfrage scheiterte an einer eingetragenen Auskunftssperre, der Bericht stellt aber klar, dass bereits der Abfrageversuch als Datenverarbeitung zählt). Ein Polizist wiederum führte eine Melderegisterabfrage zu einer Kollegin unter seiner dienstlichen Nutzerkennung durch, aus den Protokolldaten ergab sich dabei jedoch kein „dienstlicher Abfrageanlass“, der einem dienstlichen Sachverhalt zugeordnet werden konnte. Aufgeflogen, weil für die Kollegin selbst eine Auskunftssperre griff und die Ortspolizeibehörde Bremerhaven den Fall meldete.
Klartext für Techniker: Alle drei Fälle wurden nicht durch die Aufsichtsbehörde selbst aufgespürt, sondern durch interne Meldewege oder durch Schutzmechanismen wie die Auskunftssperre der Betroffenen. Das zeigt eine Lücke, die technisch schließbar ist: Wer Systeme mit Zugriff auf sensible Register betreibt (Melderegister, Patientenverwaltung, Personalakten), sollte nicht auf Zufallsfunde warten, sondern automatisierte Anomalie-Erkennung auf Protokolldaten einsetzen, zum Beispiel Alarmierung bei Abfragen von Namen mit gleichem Nachnamen wie der abfragenden Person, bei Abfragen außerhalb der üblichen Dienstzeit, oder bei ungewöhnlich vielen Abfragen desselben Nutzerkontos in kurzer Zeit. Der 86-Insassen-Fall zeigt zusätzlich: Eine einzelne Adresseingabe kann bei schlecht segmentierten Systemen Zugriff auf einen ganzen Personenkreis freigeben, nicht nur auf eine gesuchte Person, das ist ein Berechtigungs-Design-Fehler, kein reines Verhaltensproblem der Mitarbeiterin.
Der besonders unangenehme Fall: das eigene Gericht
Bemerkenswert ist ein weiterer, im Bericht separat unter Ziffer 6.6 geschilderter Vorgang, weil er zeigt, dass auch staatliche Institutionen selbst betroffen sind, und weil er zum Redaktionsschluss noch ungelöst war: „Einer durch das Amtsgericht Bremen gemeldeten Datenschutzverletzung lag der folgende Sachverhalt zugrunde: Mehrere Bedienstete des Gerichtes haben ihre beruflich eingerichteten Zugriffe auf das Melderegister der Stadtgemeinde Bremen sowie der Melderegister weiterer Kommunen im Bundesgebiet genutzt, um Melderegisterabfragen über andere Bedienstete sowie deren Angehörige durchzuführen.“
Die Aufklärung geriet dabei ins Stocken, und zwar nicht wegen fehlender Beweise, sondern wegen fehlender Kooperation: „Die Sachverhaltsaufklärung gestaltete sich unter anderem als schwierig, weil dem Landesbeauftragten für Datenschutz und Informationsfreiheit die die Zugriffe dokumentierenden Protokolldaten nicht oder nur unzureichend vorgelegt wurden. Zu Redaktionsschluss stand der Abschluss der Sachverhaltsaufklärung noch aus.“ Die Behörde kündigt an, zusätzlich zu prüfen, „ob das Gericht hinreichende technische und organisatorische Maßnahmen zur Verhinderung derartiger Abfragen ergriffen hat.“
Klartext für Geschäftsführer: Dieser Fall ist noch offen, es gibt keine Anordnung und kein Bußgeld, und der Bericht lässt bewusst offen, wie er ausgeht. Trotzdem ist er lehrreich, gerade weil er zeigt, was schiefläuft, wenn eine Organisation bei einer Datenschutzverletzung selbst Betroffene und Aufsichtsobjekt zugleich ist: Wer die eigenen Protokolldaten nicht vollständig herausgeben kann oder will, verlängert die Prüfung und verschärft am Ende die eigene Position. Vollständige, unveränderliche Zugriffsprotokolle sind kein Kür-Thema für die IT-Abteilung, sondern die Grundlage dafür, im Ernstfall schnell und glaubwürdig aufklären zu können.
Die rechtliche Einordnung
Der Bericht selbst zieht für die Melderegister-Fälle eine klare eigene rechtliche Linie, die sich wörtlich zitieren lässt: „Das Abfragen von personenbezogenen Daten in behördlichen Systemen stellt gemäß Artikel 4 Ziffer 2 Datenschutzgrundverordnung (DSGVO) eine Verarbeitung von personenbezogenen Daten dar. Durch dieses Abfragen ohne berechtigten Anlass wird gegen das Erfordernis der Rechtmäßigkeit der Datenverarbeitung gemäß Artikel 5 Absatz 1 Buchstabe a) DSGVO sowie gegen das der Zweckbindung gemäß Artikel 5 Absatz 1 Buchstabe b) DSGVO verstoßen, soweit keine der in Artikel 6 Absatz 1 Unterabsatz 1 DSGVO genannten Bedingungen zum Zeitpunkt der Abfrage erfüllt sind. Insofern sind diese Abfragen von personenbezogen Daten in behördlichen Systemen ohne berechtigten Anlass bußgeldbewehrte Ordnungswidrigkeiten gemäß Artikel 83 Absatz 1, Absatz 2 und Absatz 5 Buchstabe a) DSGVO.“ Bemerkenswert ist zudem, dass die Behörde die abfragenden Beschäftigten selbst als eigenständig Verantwortliche im Sinne von Art. 4 Nr. 7 DSGVO einordnet, nicht nur ihren Arbeitgeber, und sich dabei ausdrücklich auf zwei Gerichtsentscheidungen stützt: Amtsgericht Stuttgart, Urteil vom 22.11.2023, Az. 31 OWi 315 Js 18340/23, Rn. 71 ff., und Oberlandesgericht Stuttgart, Beschluss vom 25.02.2025, Az. 2 ORbs 16 Ss 336/24, Rn. 6 ff.
Für den GPS-Tracking-Fall nennt der Bericht keine einzelne DSGVO-Norm für die Bußgeldbemessung, sondern argumentiert über den Verarbeitungsbegriff (Erhebung und Speicherung von Standort-, Bewegungs- und Zeitdaten als „legitimationsbedürftige Datenverarbeitung“) und über das allgemeine Persönlichkeitsrecht. Die einschlägige Eingriffsnorm für Bußgelder gegen Privatpersonen ohne unternehmerischen Bezug ist auch hier Art. 83 DSGVO in Verbindung mit Art. 6 Abs. 1 DSGVO als verletzter Erlaubnistatbestand, das ist eigene rechtliche Einordnung, kein wörtliches Berichtszitat.
Was für die Praxis zählt
Alle drei geschilderten Fallgruppen, private GPS-Überwachung, Melderegister-Missbrauch durch Behördenmitarbeitende, ungeklärte Protokolldaten-Herausgabe am eigenen Gericht, haben einen gemeinsamen Nenner: Es ging in keinem Fall um eine komplexe technische Sicherheitslücke, sondern um den Zugriff auf ohnehin vorhandene Systeme durch Personen, die formal zugriffsberechtigt waren oder sich unbefugt Zugang zu personenbezogenen Daten verschafften. Der Bericht verzeichnet für 2025 insgesamt 15 Bußgeldbescheide mit 101 Einzel-Geldbußen und einer Gesamtsumme von 75.077 Euro, sechs Bescheide richteten sich gegen natürliche Personen, neun gegen Unternehmen. In 26 weiteren Fällen sah die Behörde von einer Geldbuße ab oder stellte das Verfahren ein. Die Kernaussage von Dr. Timo Utermark bleibt dabei nicht auf Cloud-Souveränität beschränkt, sondern gilt für alle drei Fälle gleichermaßen: Zugriffsrechte sind kein Freibrief, und wer sie überschreitet, muss mit Konsequenzen rechnen, private wie berufliche.
Dies ist der dritte Beitrag der geplanten Vertiefungs-Serie zu weiteren Landes-Tätigkeitsberichten 2025/2026 nach dem Muster der bereits erschienenen BlnBDI-Serie (Teil 1: LDI NRW, Personalvermittlung, über 35.000 Euro Bußgeld; Teil 2: SDTB Sachsen, 72 Kameras in einer Flüchtlingsunterkunft ohne Rechtsgrundlage). Für Mecklenburg-Vorpommern liegt weiterhin kein vergleichbar konkreter Einzelfall vor.
Dieser Beitrag ist eine an die Allgemeinheit gerichtete Darstellung von Rechtsfragen und keine Rechtsdienstleistung (§ 2 Abs. 1 und Abs. 3 Nr. 5 RDG). Er prüft keinen Einzelfall und ersetzt keine anwaltliche Beratung. Maßgeblich ist allein der Gesetzestext in seiner geltenden Fassung; Stand: 20.07.2026.